Quando alguém ouve “certificado digital em nuvem”, a reação mais comum é de ceticismo. A ideia de guardar algo tão importante quanto uma assinatura com validade jurídica num servidor remoto parece, à primeira vista, menos confiável do que ter um token físico na gaveta. Essa dúvida é legítima, e merece uma resposta honesta, não um argumento de venda. A segurança e a validade jurídica do certificado digital em nuvem dependem de uma arquitetura técnica e de um marco legal bem definidos, e é exatamente isso que este artigo explica.
Aqui você vai encontrar a base legal que sustenta os certificados em nuvem no Brasil, a descrição da arquitetura de segurança que protege a chave privada do titular e um checklist prático para avaliar fornecedores e configurar o acesso com segurança. A Auxílio Certificação Digital é uma empresa especializada na emissão de certificados digitais dentro da cadeia ICP-Brasil, mas a decisão de contratar qualquer fornecedor começa pelo entendimento do que está por trás da tecnologia.
Segurança e validade jurídica do certificado digital em nuvem: o que a lei diz
A pergunta sobre validade jurídica começa numa Medida Provisória com mais de vinte anos de existência. A MP nº 2.200-2/2001 instituiu a ICP-Brasil e estabeleceu que documentos eletrônicos assinados com certificados digitais emitidos dentro dessa infraestrutura têm validade jurídica plena. Essa é a âncora legal de tudo que vem depois, seja o token físico, seja o certificado em nuvem.
O ponto que muita gente não percebe é este: a MP não faz distinção entre certificados armazenados num dispositivo físico ou num servidor remoto. O que a lei exige é que o certificado pertença à cadeia de confiança da ICP-Brasil, ou seja, que tenha sido emitido por uma Autoridade Certificadora credenciada dentro dessa infraestrutura. Um certificado em nuvem que cumpre esse requisito tem exatamente a mesma força jurídica que um A3 em token USB.
A MP 2.200-2/2001 como fundamento legal
O art. 1º da MP descreve a ICP-Brasil como a infraestrutura criada para garantir autenticidade, integridade e validade jurídica de documentos eletrônicos. Esse objetivo não muda conforme o suporte físico do certificado. O que importa para a lei é a cadeia de confiança: a Autoridade Certificadora que emitiu o certificado precisa estar credenciada, o processo de validação de identidade do titular precisa ter sido feito de forma adequada, e a chave privada precisa estar protegida por controles técnicos aprovados pela infraestrutura.
Vale ressaltar que a MP 2.200-2/2001 estabelece a base jurídica geral da ICP-Brasil. As regras operacionais específicas sobre custódia de chaves em nuvem são regulamentadas por normas posteriores, em particular pelo DOC-ICP-17 e pelas resoluções do Comitê Gestor da ICP-Brasil. Quando você assina um documento com um certificado em nuvem ICP-Brasil, o resultado jurídico é o mesmo de uma assinatura feita com token físico: a Receita Federal, o cartório ou o sistema jurídico que verifica a assinatura analisa o certificado e sua posição na cadeia ICP-Brasil, não onde a chave estava guardada no momento do uso. Na prática, porém, a aceitação pode depender da compatibilidade técnica do sistema receptor, como no caso de aplicações legadas ou pontos de venda com integração direta de hardware, situação detalhada mais adiante.
O papel das normas técnicas do ITI e do Comitê Gestor
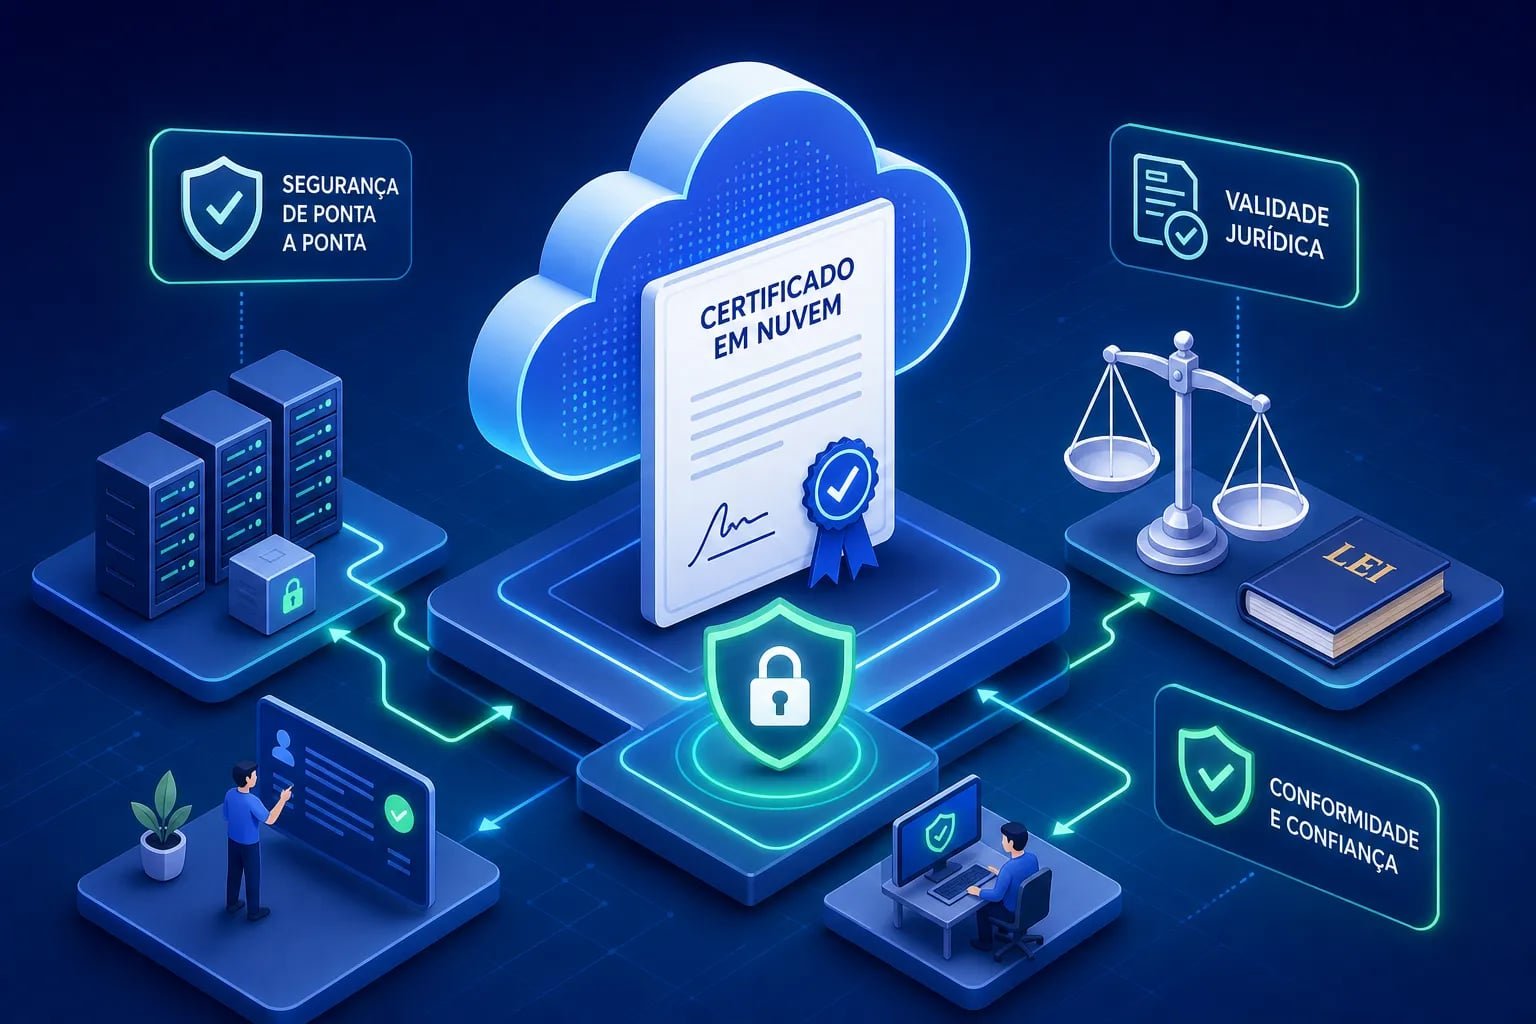
Abaixo da lei, os documentos DOC-ICP e as resoluções do Comitê Gestor da ICP-Brasil regulamentam como os certificados devem ser emitidos, armazenados e utilizados. Para certificados em nuvem, o DOC-ICP-17 define os requisitos para Prestadores de Serviço de Confiança (PSC): são eles que ficam com a responsabilidade de guardar a chave privada do titular em ambiente seguro e credenciado.
Isso significa que um provedor de certificado em nuvem precisa ser ou atuar por meio de uma Autoridade Certificadora credenciada na ICP-Brasil, usando infraestrutura aprovada pela própria cadeia. Sem esse credenciamento, o certificado não tem validade jurídica. Com ele, tem, e a modalidade de armazenamento em nuvem é explicitamente descrita pelo ITI como válida dentro do ecossistema ICP-Brasil.
A arquitetura de segurança por trás do certificado digital em nuvem
Entender por que o certificado em nuvem é seguro exige saber o que acontece com a chave privada, que é o elemento mais sensível de qualquer certificado digital. Quem controla a chave privada controla a assinatura. A forma como ela é guardada e acessada define o nível real de proteção que o titular tem.
HSM: onde a chave privada realmente fica
O HSM (Hardware Security Module) é um hardware dedicado e fisicamente protegido, projetado especificamente para guardar chaves criptográficas sem nunca expô-las a softwares comuns ou à memória de um servidor convencional. Quando você usa um certificado em nuvem credenciado na ICP-Brasil, sua chave privada não está num arquivo qualquer: está dentro de um HSM, acessível apenas por operações criptográficas controladas pela própria plataforma.
Provedores credenciados na ICP-Brasil são obrigados a usar HSM ou equivalente homologado para armazenar chaves privadas dos titulares. Isso garante o isolamento da chave: mesmo que alguém invada o sistema do provedor, não consegue extraí-la do HSM, porque esse dispositivo é projetado para resistir exatamente a esse tipo de tentativa. A chave entra no HSM durante a emissão e nunca sai dele em formato utilizável por terceiros.
Criptografia em trânsito e controle de acesso
Toda comunicação entre o dispositivo do titular e o servidor do provedor é criptografada. Quando você autentica sua identidade para usar o certificado, os dados trafegam por canais seguros com protocolos que impedem interceptação. A assinatura ocorre dentro do ambiente do HSM, e o que retorna ao seu dispositivo é apenas o resultado criptográfico, nunca a chave em si.
Além da criptografia, provedores sérios exigem autenticação multifatorial para liberar o uso do certificado. Mesmo que alguém descubra sua senha, não consegue usar o certificado sem o segundo fator, seja um código gerado por aplicativo, biometria ou outro mecanismo de verificação. Os provedores também mantêm registros de auditoria de cada uso, o que permite ao titular identificar acessos não autorizados e ao provedor demonstrar conformidade com as normas da ICP-Brasil.
Certificado A1, A3 e A3 em nuvem: as diferenças que importam na prática
Existe muita confusão sobre o que diferencia esses três formatos. A distinção principal não está na validade jurídica, que pode ser equivalente, mas em onde a chave privada fica guardada e o que isso implica para segurança, mobilidade e uso cotidiano.
Onde cada certificado guarda sua chave privada
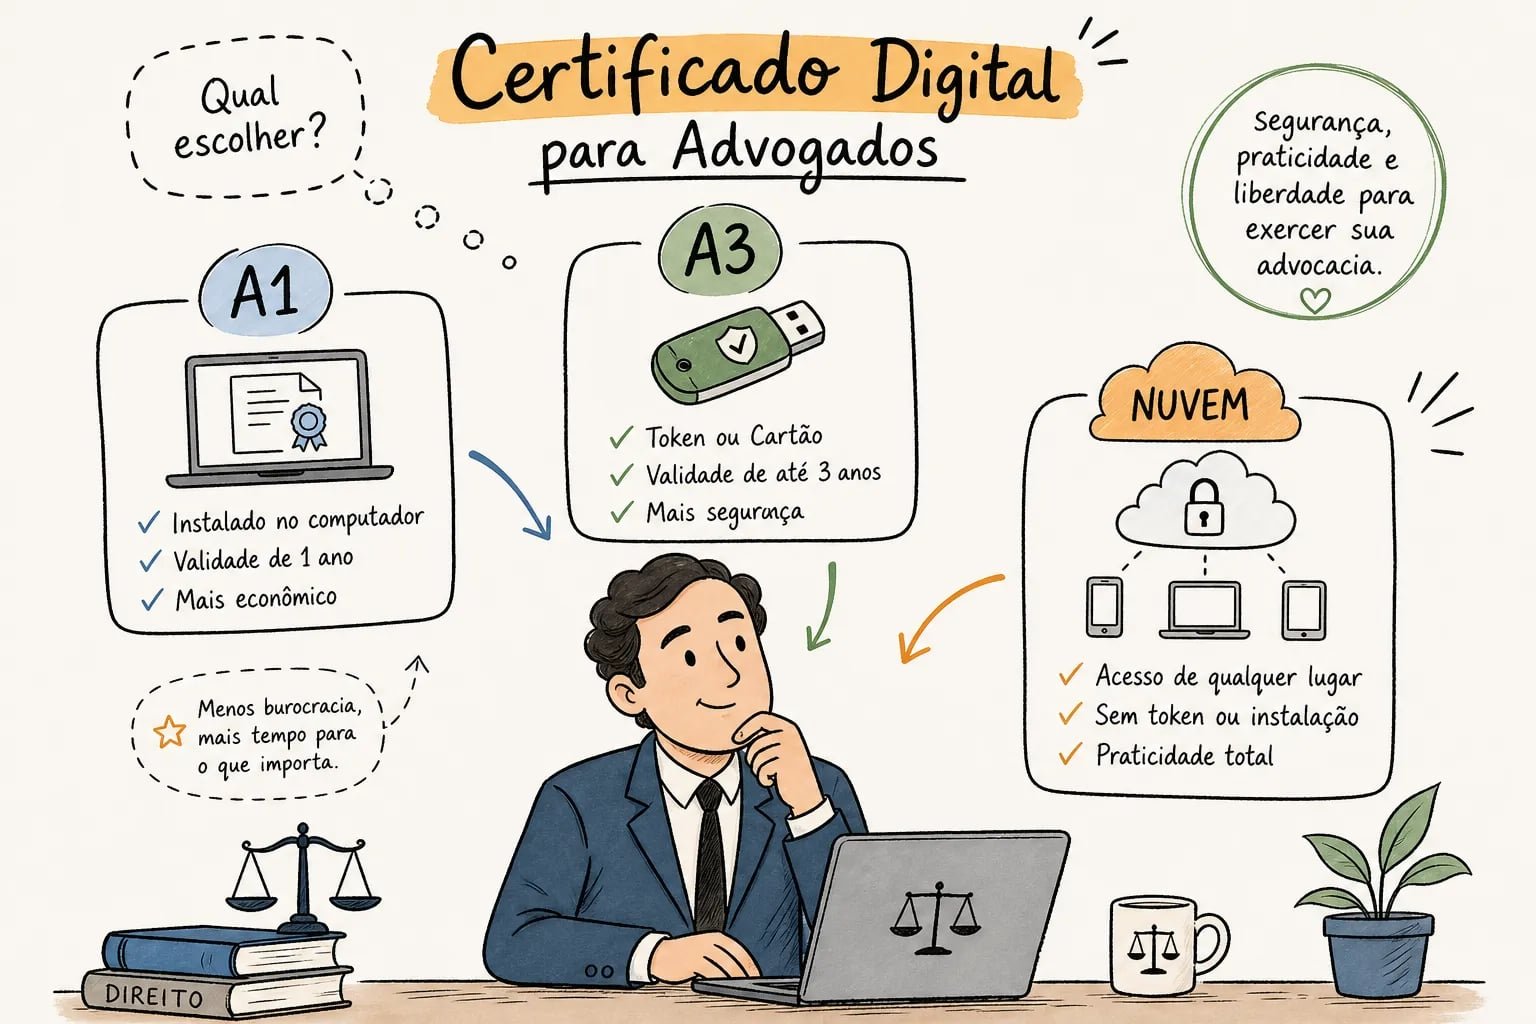
O certificado A1 é um arquivo instalado no computador, geralmente no formato .pfx ou .p12. Ele pode ser copiado para outros computadores e tem alta praticidade para integração com ERPs e sistemas locais. A segurança depende diretamente do ambiente do usuário: se o arquivo for copiado ou o computador for comprometido, a chave privada vai junto. O A1 tem validade de um ano e é o formato mais simples de emitir e instalar.
O A3 em token físico mantém a chave privada dentro do hardware criptográfico, que nunca exporta a chave. Para usá-lo, o titular precisa ter o token conectado e informar a senha do dispositivo. A proteção contra extração da chave é elevada, mas o formato exige carregar o token para cada uso, o que pode ser limitante em trabalho remoto ou em ambientes com múltiplos computadores. A validade pode chegar a três anos dependendo do emissor.
O A3 em nuvem combina a lógica de segurança do A3 com a mobilidade do acesso remoto. A chave privada fica num HSM sob custódia do provedor credenciado, nunca é exportada, e o acesso é liberado por autenticação do titular em qualquer dispositivo com internet. Não há token para perder ou quebrar. A validade varia conforme o provedor, podendo chegar a cinco anos em algumas ofertas de mercado, o que reduz a frequência de reemissão.
Validade e mobilidade de cada formato
O A1 é adequado para quem usa o certificado sempre no mesmo computador e precisa de integração direta com sistemas locais. Já o A3 físico atende quem prioriza a proteção máxima da chave e tem rotina previsível de uso em um único equipamento. O A3 em nuvem se destaca para quem trabalha remotamente, usa múltiplos dispositivos ou precisa de validade mais longa para reduzir renovações frequentes.
Segurança e validade jurídica do certificado digital em nuvem frente ao token físico: uma comparação honesta
O melhor formato depende do contexto de uso de cada titular, não de qual é “mais seguro” no absoluto. Cada opção tem vantagens reais, e limitações concretas que valem a pena conhecer antes de decidir.
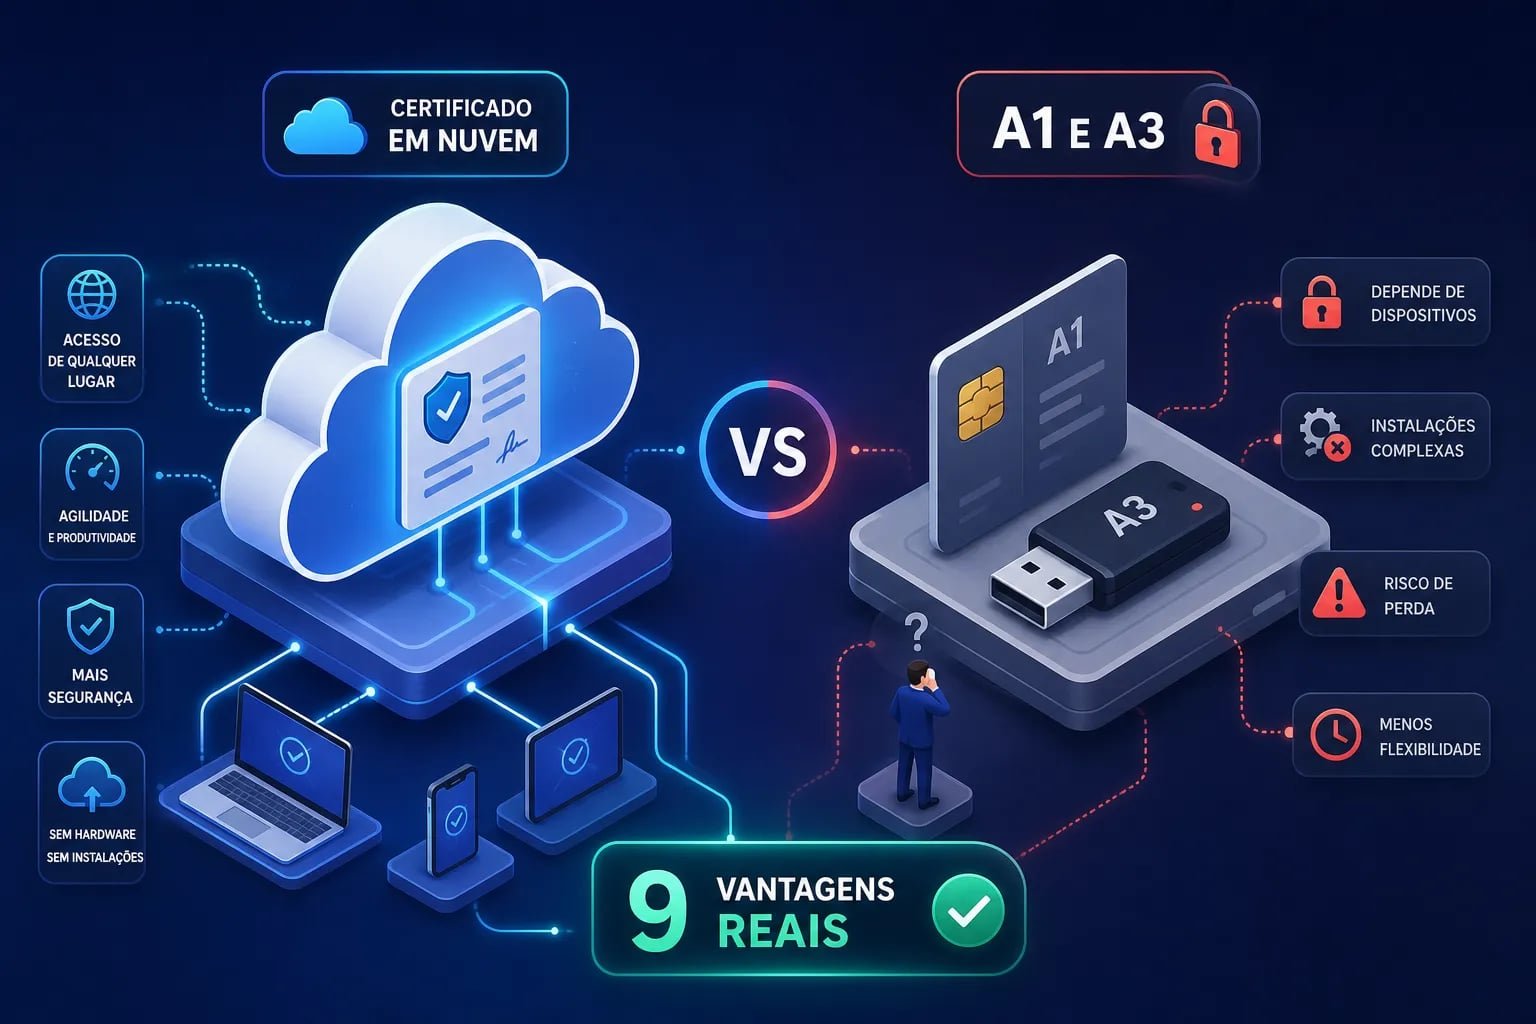
Vantagens práticas do certificado em nuvem para o dia a dia
O certificado em nuvem elimina os riscos físicos associados ao token: não há dispositivo para perder, quebrar, esquecer em outro computador ou ter roubado. O titular acessa o certificado de qualquer dispositivo com internet e autenticação válida, seja notebook, celular, tablet ou computador do cliente. Para quem trabalha em regime remoto ou viaja com frequência, essa mobilidade representa uma vantagem operacional concreta.
A renovação e o gerenciamento também ficam simplificados. Sem mídia física, o processo de renovação pode ser feito remotamente, sem necessidade de comparecer a um ponto de atendimento ou aguardar a entrega de um dispositivo. Provedores que enviam lembretes de renovação antes do vencimento ajudam o titular a evitar um problema recorrente: descobrir que o certificado venceu exatamente na hora de emitir uma nota fiscal ou acessar o e-CAC.
Situações em que o token físico ainda tem vantagem
Sistemas legados que dependem de leitura direta de token via porta USB podem não ser compatíveis com certificados em nuvem. Alguns ambientes industriais e pontos de venda com integração de hardware direta têm essa limitação, vale verificar com o fornecedor do sistema antes de migrar. Ambientes sem conexão confiável com a internet também favorecem o token físico.
Há também situações em que a preferência institucional por hardware físico ainda prevalece: alguns cartórios, entidades e fluxos burocráticos específicos foram desenhados com o token em mente. Nesses casos, o A3 em token físico pode ser a escolha mais pragmática, não por questão de segurança, mas de compatibilidade operacional.
Onde o certificado em nuvem é aceito: NF-e, Receita Federal e além
A dúvida mais prática de quem considera migrar para o certificado em nuvem é objetiva: ele funciona para emitir notas fiscais? Para acessar o e-CAC? Para assinar documentos com validade jurídica? A resposta é sim para a grande maioria dos contextos, com uma exceção operacional específica que vale mencionar.
NF-e e SEFAZ: o que a regulamentação diz
A SEFAZ exige certificado digital emitido por autoridade credenciada na ICP-Brasil para assinar e transmitir a Nota Fiscal Eletrônica. O requisito é sobre o padrão ICP-Brasil e o CNPJ do emitente, não sobre onde a chave está armazenada. Um certificado em nuvem ICP-Brasil válido atende a essa exigência para a grande maioria dos sistemas de emissão modernos, especialmente plataformas online e integrações via API.
A exceção a considerar são sistemas de PDV com integração direta de hardware, que em alguns casos esperam um token conectado localmente para assinar a NF-e no momento da venda. Nesses cenários, o recomendado é verificar com o fornecedor do sistema emissor antes de contratar o certificado em nuvem.
Receita Federal, e-CAC e outros serviços públicos
O e-CAC, o Gov.br, o SPED e os demais portais federais aceitam certificados ICP-Brasil em nuvem para autenticação e assinatura. O ITI descreve explicitamente o certificado em nuvem como modalidade válida dentro do ecossistema ICP-Brasil, e soluções como o SerproID já operam nesse modelo para acesso por smartphone e múltiplos computadores. A aceitação é ampla nos serviços públicos que foram desenhados para assinatura com certificado ICP-Brasil.
Em serviços privados, bancos, plataformas jurídicas e ERPs modernos tendem a aceitar o certificado em nuvem quando o fluxo de assinatura foi construído para operar remotamente. A tendência do mercado é de ampliação crescente dessa compatibilidade, à medida que os sistemas migram de fluxos locais para integrações baseadas em web e mobile.
Responsabilidades claras em caso de comprometimento do certificado
Nenhuma tecnologia é infalível, e entender quem responde pelo quê em caso de problema é parte essencial de qualquer decisão bem informada. A lógica aqui é a de responsabilidade compartilhada: provedor e titular têm obrigações distintas e complementares.
O que cabe ao provedor do certificado em nuvem
O provedor é responsável pela segurança da infraestrutura: datacenter físico, HSM, isolamento entre os ambientes dos diferentes titulares e controles da plataforma. Se uma falha na infraestrutura do provedor levar ao comprometimento de chaves privadas, a responsabilidade recai sobre ele na parte que controla. Provedores credenciados na ICP-Brasil têm obrigações normativas específicas de segurança que devem cumprir e documentar, conforme os DOC-ICP aplicáveis e as resoluções do Comitê Gestor. Certificações como ISO/IEC 27001 e SOC 2 Tipo 2, embora não sejam requisitos formais da ICP-Brasil em todos os casos, são referências de mercado frequentemente adotadas e solicitadas por clientes.
Além da infraestrutura, o provedor deve garantir que o processo de emissão inclua validação adequada da identidade do titular, manter os controles de autenticação ativos e comunicar ao titular qualquer incidente relevante de segurança que afete seus certificados.
O que é responsabilidade do titular do certificado
Do lado do titular, a responsabilidade principal está na configuração segura do acesso. Isso inclui usar senhas fortes, manter ativa a autenticação multifatorial e controlar quem tem acesso às credenciais de autenticação, além de proteger os dispositivos utilizados para acessar o certificado. Se um comprometimento ocorrer porque a senha foi exposta ou o segundo fator estava desativado, a responsabilidade principal é do próprio titular.
Em caso de suspeita de uso indevido, a ação mais importante é revogar o certificado imediatamente junto ao provedor. A revogação interrompe a validade do certificado comprometido e impede que ele seja usado para assinar documentos em nome do titular. Aguardar para confirmar o comprometimento antes de revogar pode ampliar os danos, especialmente se o certificado for usado para fins fraudulentos nesse intervalo.
Como identificar um provedor de certificado em nuvem confiável
O primeiro critério para avaliar qualquer provedor é o credenciamento dentro da cadeia ICP-Brasil. Sem isso, nenhum outro argumento de qualidade ou preço faz sentido, e os critérios abaixo ajudam a ir além desse ponto de partida.
Critérios técnicos e regulatórios que não podem faltar
O provedor precisa ser uma Autoridade Certificadora credenciada ou emitir por meio de uma AC credenciada. Esse credenciamento é verificável diretamente no site do ITI, e sua ausência invalida qualquer garantia de validade jurídica.
Além do credenciamento, os critérios técnicos essenciais são:
- Uso comprovado de HSM para armazenamento das chaves privadas dos titulares
- Autenticação multifatorial obrigatória para acesso ao certificado
- Validação de identidade por videoconferência ou presencialmente durante a emissão
- Transparência sobre onde os dados estão armazenados e quais certificações de segurança o datacenter possui
- Registro de auditoria de uso do certificado acessível ao titular
Sinais de alerta que indicam fornecedores duvidosos
Preço muito abaixo do mercado sem nenhuma explicação sobre credenciamento é o sinal de alerta mais comum. Certificados digitais ICP-Brasil têm custos mínimos associados ao processo de validação de identidade, à infraestrutura de HSM e ao credenciamento junto ao ITI. Um preço drasticamente inferior ao praticado por fornecedores estabelecidos quase sempre indica que algum desses elementos está ausente.
Outros sinais de alerta incluem ausência de informação clara sobre qual AC emitiu o certificado, processo de emissão sem validação de identidade adequada e falta de suporte pós-emissão. Um fornecedor sem canal de atendimento claro para resolver problemas de instalação, configuração ou renovação deixa o titular sem apoio nos momentos em que mais precisa.
Como a Auxílio Certificação Digital emite certificados em nuvem com validade ICP-Brasil
A Auxílio Certificação Digital opera dentro da cadeia ICP-Brasil, emitindo certificados com validade reconhecida perante a Receita Federal, a OAB, o CFM e os demais órgãos reguladores que aceitam assinaturas digitais ICP-Brasil. O processo foi desenhado para eliminar a burocracia sem abrir mão da conformidade legal.
Validade plena perante a Receita Federal e órgãos reguladores
O certificado digital em nuvem para pessoa física, o e-CPF em nuvem, é instalado no celular do titular e acessível a partir de qualquer dispositivo com autenticação. O processo é feito por videoconferência, sem necessidade de deslocamento. Para quem precisa de um certificado funcionando com agilidade, sem deslocamento e com validade legal completa, esse modelo representa uma combinação prática.
Certificados em nuvem com validade mais longa são um diferencial relevante para quem quer reduzir a frequência de renovações e o custo recorrente associado a elas. Em comparação com o A1 de um ano, um certificado em nuvem de maior prazo representa menos reemissões, menos processos de validação de identidade repetidos e menos chances de ser pego com certificado vencido num momento crítico.
Processo 100% online com acompanhamento até a instalação
A Auxílio Certificação Digital oferece acompanhamento humano do início ao fim: da dúvida inicial sobre qual certificado escolher até a configuração completa no dispositivo do cliente. O processo foi estruturado para quem não tem tempo a perder com filas ou burocracias presenciais.
Depois da emissão, a Auxílio envia lembretes de renovação antes do vencimento do certificado. Isso parece um detalhe pequeno, mas na prática evita um problema que acontece com mais frequência do que parece: descobrir que o certificado venceu na hora de emitir uma nota fiscal urgente, assinar um contrato importante ou acessar o e-CAC num prazo apertado.
Checklist para escolher o certificado em nuvem certo com segurança
Depois de entender a base legal, a arquitetura de segurança e as diferenças entre os formatos, o que falta é um critério prático para tomar a decisão. Use as perguntas abaixo antes de fechar qualquer contrato.
Perguntas que você deve responder antes de contratar
Antes de qualquer outra consideração, responda a estas cinco perguntas sobre o provedor que está avaliando:
- O provedor emite dentro da cadeia ICP-Brasil com AC credenciada verificável no site do ITI?
- O armazenamento da chave privada usa HSM certificado, com documentação disponível?
- O processo de emissão inclui validação de identidade por videoconferência ou presencial?
- O acesso ao certificado exige autenticação multifatorial obrigatória, não opcional?
- Existe suporte especializado no pós-emissão, inclusive para instalação, configuração e renovação?
Se alguma dessas perguntas ficar sem resposta clara do fornecedor, isso por si só é informação suficiente para reconsiderar a contratação.
Critérios de uso que definem qual formato escolher
Além dos critérios do fornecedor, o contexto de uso define qual formato faz mais sentido para a sua realidade. Se você usa sistemas de PDV com token local, verifique a compatibilidade antes de migrar para o certificado em nuvem, porque sistemas legados podem ter restrições operacionais. Se você trabalha remotamente ou precisa usar o certificado em múltiplos dispositivos, o A3 em nuvem é a escolha natural.
Para quem precisa de validade mais longa e quer reduzir a frequência de reemissões, priorize planos de três a cinco anos. Para MEIs, autônomos e profissionais com volume moderado de uso, o A1 em nuvem costuma ter menor complexidade operativa e pode ser mais econômico no curto prazo, enquanto o A3 (físico ou em nuvem) tende a oferecer validade maior e controles adicionais. A escolha depende do seu perfil de uso e das exigências do seu setor.
Conclusão
A segurança e a validade jurídica do certificado digital em nuvem estão fundamentadas em dois pilares sólidos: a MP nº 2.200-2/2001, que estabelece a base legal da ICP-Brasil sem distinguir o suporte físico do certificado, e as normas operacionais do ITI, como o DOC-ICP-17, que regulamentam os requisitos técnicos para custódia de chaves em nuvem. Um certificado em nuvem credenciado dentro dessa cadeia tem o mesmo peso jurídico que um A3 em token físico perante a Receita Federal, a SEFAZ, o Judiciário e qualquer outra instância que reconheça documentos assinados com certificados ICP-Brasil.
A segurança do certificado em nuvem depende de dois lados complementares: a infraestrutura do provedor, com HSM, autenticação multifatorial e credenciamento comprovado, e as boas práticas do titular, com senhas fortes, segundo fator ativo e controle dos dispositivos de acesso. Os dois lados da equação precisam estar funcionando para que o sistema seja confiável na prática.
Para quem quer praticidade sem abrir mão de conformidade legal, a validade jurídica do certificado digital em nuvem é equivalente à do token físico, desde que o provedor esteja credenciado e a configuração de acesso seja feita com responsabilidade. Se você quer emitir um certificado em nuvem ICP-Brasil com processo simples, atendimento humanizado e validade reconhecida pela Receita Federal, entre em contato com a equipe da Auxílio Certificação Digital. A emissão é feita por videoconferência, sem agendamento, com acompanhamento até a instalação completa no seu dispositivo.